
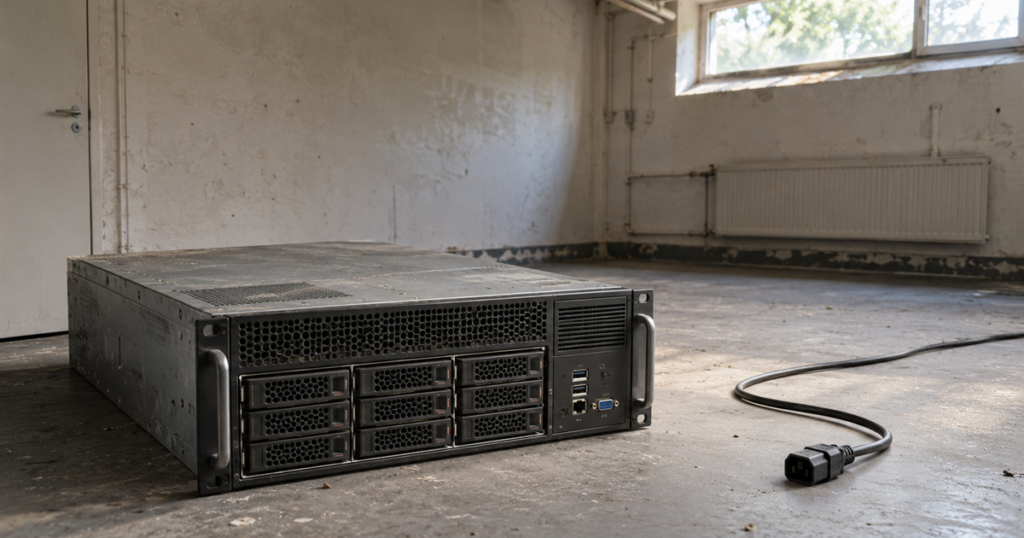
Mange koncerner har selskaber, der blev købt for år tilbage og aldrig kom helt ind i den fælles IT. De efterlader rester: egne domæner, gamle brugerkonti, servere i et kælderrum, leverandøraftaler, som ingen kender, og tillidsforhold mellem netværk, som blev oprettet midlertidigt. Resterne findes ved at gå selskabets historik igennem og sammenholde den med det, koncernen i dag har overblik over.
Det er ikke et tegn på sjusk. Integration bliver ofte prioriteret efter forretningen, og når det vigtigste er flyttet, går projektet i stå. Men resterne bliver liggende, og de ligger uden for den daglige styring.
De typiske rester
Hvilke rester der findes, afhænger af selskabet og integrationen. Listen nedenfor er de almindeligste:
- Domæner og mailopsætning · Hvordan den opstår: Selskabets gamle domæne blev beholdt for kundernes skyld · Hvorfor den er en risiko: Fornyes det ikke, eller er opsætningen gammel, kan det misbruges
- Brugerkonti · Hvordan den opstår: Kontiene i det gamle brugerkatalog blev aldrig ryddet · Hvorfor den er en risiko: Konti for fratrådte medarbejdere kan stadig give adgang
- Servere og udstyr · Hvordan den opstår: Et system blev aldrig flyttet, fordi det var svært · Hvorfor den er en risiko: Det får ikke opdateringer og er uden overvågning
- Leverandøraftaler · Hvordan den opstår: Aftaler indgået af det gamle selskab kører videre · Hvorfor den er en risiko: Leverandøren kan have adgang, som ingen følger op på
- Netværksforbindelser · Hvordan den opstår: En midlertidig forbindelse til koncernens net blev permanent · Hvorfor den er en risiko: Den giver en vej ind, som ingen kender
- Tillid mellem domæner · Hvordan den opstår: Domænerne blev forbundet under overgangen · Hvorfor den er en risiko: En svaghed i det gamle domæne kan bruges i det nye
- Data · Hvordan den opstår: Arkiver og fildrev blev liggende · Hvorfor den er en risiko: Data uden ejer bliver hverken beskyttet eller slettet
Sådan findes resterne
Start med historikken. Hvilke selskaber har koncernen købt, hvornår, og hvad blev integreret? Oplysningerne ligger ofte i integrationsprojekternes afslutningsrapporter, i økonomiafdelingens oversigt over selskaber og i de gamle kontrakter. Spørg også de medarbejdere, der var med dengang. De ved, hvad der blev sprunget over.
Gå derefter til kilderne, der viser det, der findes i dag:
- Domæneregistreringer: alle domæner, koncernen ejer eller betaler for, og hvem der står som kontakt.
- Brugerkataloger: alle kataloger og domæner i koncernen, også de lokale.
- Kreditorer: betalinger til leverandører, der ikke står i koncernens leverandøroversigt.
- Netværket: forbindelser og adresseområder, som ingen kan forklare.
- Lokaler: udstyr på lokationer fra det gamle selskab.
Sammenhold det fundne med koncernens officielle oversigter. Forskellen er resterne. Notér for hver rest, hvilket opkøb den stammer fra. Det gør det lettere at finde de personer, der kan forklare den, og det viser, om nogle integrationer har efterladt mere end andre.
Når selskabet stadig er en enhed
Nogle gamle opkøb er aldrig blevet integreret og drives stadig som selvstændige enheder med egen IT. De skal ind i målingen som enhver anden enhed, med koncernens metode og et målniveau. Den første måling af et sådant selskab gennemgås i det opkøbte selskab i måleserien.
Andre er halvt integreret. Mail og identitet er flyttet, men forretningssystemet og nogle servere er tilbage. Her skal målingen skelne mellem det, der er centralt drevet, og det, der stadig er lokalt, og resten skal have en ejer.
Prioritering af resterne
Ikke alle rester er lige farlige. Prioritér efter adgang og data. Rester, der giver adgang til koncernens net eller brugerkatalog, kommer først, fordi de kan bruges som vej ind. Derefter kommer rester med persondata eller forretningskritiske data. Domæner, der stadig er registreret, men ikke bruges, kan ligge længere nede, så længe de er fornyet og ikke kan overtages af andre.
En enkel liste med tre kolonner, nemlig resten, hvad den giver adgang til, og hvilke data den rummer, er ofte nok til at sætte rækkefølgen.
Et tænkt eksempel
En koncern købte for otte år siden et lille ingeniørfirma (tænkt eksempel). Mail og filer blev flyttet, og projektet blev lukket. Firmaets gamle domænecontroller står stadig i et skab på det tidligere kontor, fordi et gammelt beregningsprogram krævede den. Der er en tillid mellem det gamle domæne og koncernens, og tre servicekonti med administratorrettigheder har samme adgangskode som dengang. Ingen af delene står på nogen liste. Det er den slags fund, en gennemgang af historikken kan give.
Gamle leverandøraftaler
Aftaler indgået af det opkøbte selskab løber ofte videre uden at blive genforhandlet. Leverandøren kan have fjernadgang, ret til data eller et ansvar for drift, som ingen i koncernen kender. Find aftalerne, og afgør for hver, om den skal opsiges, overtages i koncernens leverandørstyring eller fornys på koncernens vilkår. Hvordan koncernen kontrollerer sine leverandører, er beskrevet under kontrollen af IT-leverandøren.
Mandatet til at lede
Den interne audit-funktions mandat kan være skrevet, før det gamle opkøb kom til, og dækker måske ikke selskabet udtrykkeligt. Standarderne giver en anledning: en væsentlig erhvervelse er ifølge standard 6.1 (Considerations) en grund for revisionschefen til at overveje at rejse mandatet over for bestyrelsen. Er det ikke sket dengang, kan det ske nu. Det binder funktionen, ikke koncernen.
Hvad det kræver, og hvad det koster at lade være
Det kræver en gennemgang af koncernens opkøbshistorik, adgang til domæner, brugerkataloger, kreditorer og netværk, og en beslutning for hver rest: optag, flyt eller luk. Det kræver også nogen, der ejer opgaven, til den er færdig, ellers går den i stå igen.
Uden gennemgangen bliver resterne liggende, og de bliver ældre. Systemer uden opdateringer, konti uden ejer og forbindelser uden overvågning er netop det, en angriber leder efter. Koncernens modenhedsmåling ser dem ikke, fordi de ikke står på nogen liste.
Det skal I lade være med
- At tro, at et opkøb er integreret, fordi projektet er lukket · resterne findes ofte i det, der blev sprunget over.
- At lade gamle leverandøraftaler løbe videre uden at se på dem · leverandøren kan have adgang.
- At lede kun i det centrale brugerkatalog · de gamle kataloger og domæner er dér, resterne ligger.
Det skal gennemgangen kunne vise
- ☐ En liste over koncernens opkøb med integrationsstatus.
- ☐ Fundne rester pr. opkøb (domæner, konti, servere, aftaler, forbindelser, data).
- ☐ En beslutning og en ejer for hver rest.
- ☐ Gamle opkøb med egen IT med i koncernens måling.
Kilder
- The Institute of Internal Auditors, Global Internal Audit Standards, 2024, standard 6.1, læst 14. november 2026.
Senest gennemgået: november 2026.
Næste skridt
Lav en liste over de selskaber, koncernen har købt de seneste ti år, og skriv ud for hvert, hvad der aldrig blev flyttet.
Læs også: Systemer uden for support og teknisk gæld · Vurdering uden en samlet aktivoversigt
→ Kontakt · Tlf. 70 13 63 23 · Sikkerhedsmodenhed hos Nielco IT



